工業(yè)互聯(lián)網(wǎng)數(shù)據(jù)全生命周期安全防護建設方案 構建工業(yè)互聯(lián)網(wǎng)數(shù)據(jù)服務安全新范式

一、背景與挑戰(zhàn)
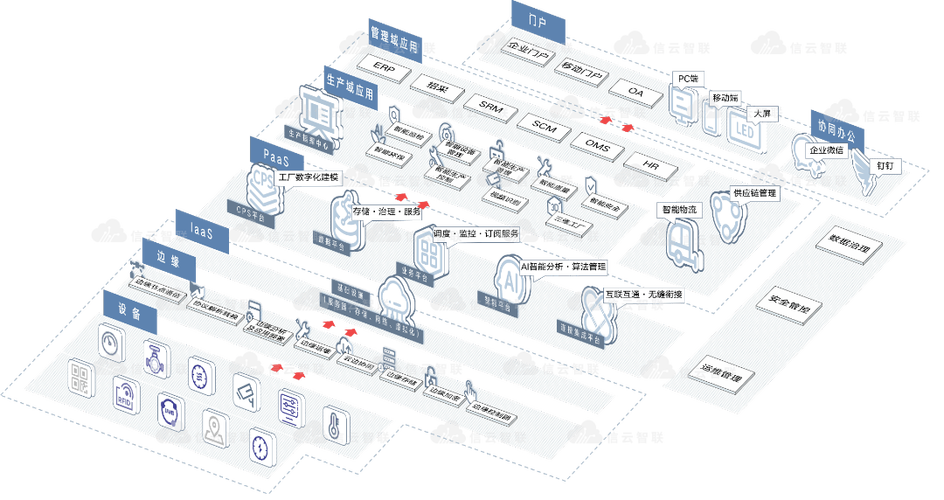
工業(yè)互聯(lián)網(wǎng)作為新一代信息通信技術與工業(yè)經濟深度融合的新型基礎設施,正在全球范圍內推動制造業(yè)的數(shù)字化、網(wǎng)絡化、智能化轉型。工業(yè)互聯(lián)網(wǎng)數(shù)據(jù)服務貫穿于設備接入、邊緣計算、平臺匯聚、應用創(chuàng)新等各個環(huán)節(jié),承載著海量工業(yè)數(shù)據(jù)——從設備運行參數(shù)、工藝配方到供應鏈信息、用戶訂單,其價值與敏感度不言而喻。工業(yè)數(shù)據(jù)在全生命周期中面臨諸多安全威脅:設備層數(shù)據(jù)被竊取或篡改、傳輸鏈路遭監(jiān)聽、平臺側數(shù)據(jù)泄露、共享交換失控、銷毀不徹底等。傳統(tǒng)的邊界防護和單點安全手段已無法滿足工業(yè)互聯(lián)網(wǎng)數(shù)據(jù)服務對數(shù)據(jù)安全的迫切需求。因此,構建覆蓋數(shù)據(jù)全生命周期的安全防護體系,成為工業(yè)互聯(lián)網(wǎng)健康發(fā)展的必由之路。
二、總體建設思路
本方案以“數(shù)據(jù)安全為核心,全生命周期管控為主線,技術與管理雙輪驅動”為指導思想,依據(jù)《數(shù)據(jù)安全法》《個人信息保護法》《工業(yè)互聯(lián)網(wǎng)數(shù)據(jù)安全管理辦法》等法規(guī)標準,圍繞數(shù)據(jù)采集、傳輸、存儲、處理、共享、銷毀六個階段,建立“可管、可控、可追溯”的縱深防護體系。總體架構包括:安全技術體系、安全管理體系、安全運營體系,三者協(xié)同聯(lián)動,形成閉環(huán)。
三、數(shù)據(jù)全生命周期安全防護措施
1. 數(shù)據(jù)采集階段
- 源頭可信:對工業(yè)設備、傳感器、邊緣網(wǎng)關進行身份認證與安全準入,防止非法設備接入。
- 分級分類:根據(jù)數(shù)據(jù)敏感程度和業(yè)務影響,建立工業(yè)數(shù)據(jù)分類分級標準,按級施防。
- 采集加密:對采集的敏感數(shù)據(jù)(如工藝參數(shù))采用輕量級加密或數(shù)字簽名,確保來源真實性與完整性。
- 最小化采集:遵循最小必要原則,避免過度采集,減少攻擊面。
2. 數(shù)據(jù)傳輸階段
- 通道安全:采用 TLS/DTLS、IPSec 等協(xié)議對傳輸通道加密,尤其針對無線及專線場景。
- 雙向認證:設備與平臺、平臺與平臺之間實施雙向證書認證,防止中間人攻擊。
- 完整性校驗:通過 HMAC 或數(shù)字簽名機制,確保傳輸過程中數(shù)據(jù)不被篡改。
3. 數(shù)據(jù)存儲階段
- 分級存儲:對不同級別數(shù)據(jù)采用不同存儲策略。核心數(shù)據(jù)置于高安全區(qū),非核心數(shù)據(jù)可分布存儲。
- 加密存儲:對敏感數(shù)據(jù)實施靜態(tài)加密(如 AES-256),密鑰由硬件安全模塊(HSM)或密鑰管理服務統(tǒng)一管理。
- 訪問控制:基于 RBAC 或 ABAC 模型,實現(xiàn)細粒度訪問控制,并記錄所有訪問日志。
4. 數(shù)據(jù)處理階段
- 安全計算:對高敏感數(shù)據(jù)采用隱私計算技術(如聯(lián)邦學習、多方安全計算、可信執(zhí)行環(huán)境)實現(xiàn)“數(shù)據(jù)可用不可見”。
- 動態(tài)脫敏:在分析、測試、展示環(huán)節(jié)實施動態(tài)脫敏,保護商業(yè)秘密與個人隱私。
- 審計與溯源:記錄數(shù)據(jù)處理操作日志,支持全鏈路審計,防止內部越權操作。
5. 數(shù)據(jù)共享階段
- 數(shù)據(jù)沙箱:建立安全沙箱環(huán)境,限制數(shù)據(jù)外發(fā),只輸出計算結果。
- 共享審批:明確數(shù)據(jù)共享的審批流程,簽署數(shù)據(jù)保護協(xié)議,落實責任主體。
- 隱私增強:對外共享時進行匿名化或差分隱私處理,防止重識別。
- API 安全:對開放 API 實施鑒權、限流、加密,監(jiān)控異常調用行為。
6. 數(shù)據(jù)銷毀階段
- 不可恢復:對存儲介質進行物理銷毀或多次覆寫,確保數(shù)據(jù)無法恢復。
- 流程可審計:銷毀操作需雙人復核并全程記錄,形成銷毀憑證。
- 云上銷毀:明確云服務商的數(shù)據(jù)刪除責任與驗證機制。
四、技術支撐平臺
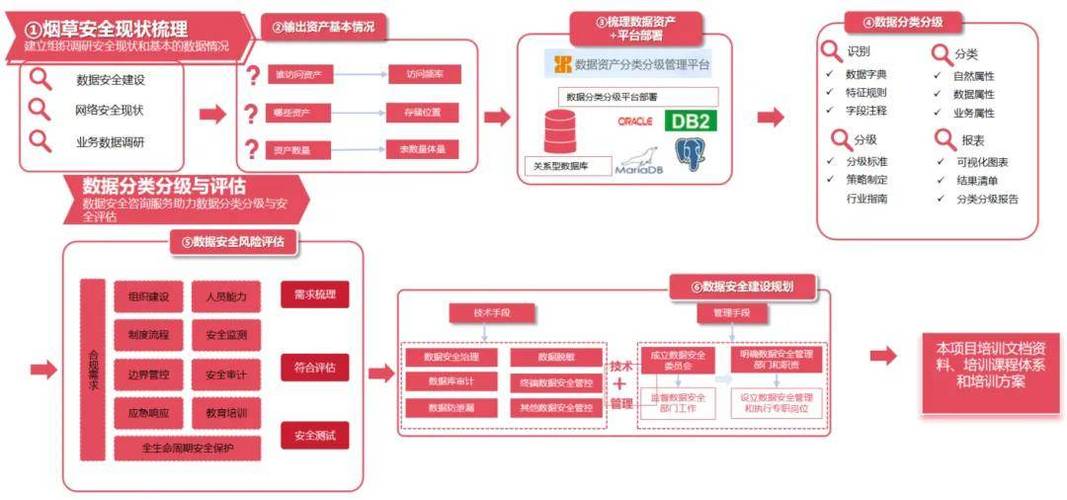
建設工業(yè)互聯(lián)網(wǎng)數(shù)據(jù)安全管控平臺,統(tǒng)一實現(xiàn):
- 數(shù)據(jù)資產地圖:自動發(fā)現(xiàn)與梳理數(shù)據(jù)資產,可視化呈現(xiàn)分布與流轉。
- 策略中心:集中管理分類分級、訪問控制、加密脫敏等策略。
- 監(jiān)測預警:基于 UEBA 與規(guī)則引擎,實時監(jiān)測異常數(shù)據(jù)行為并告警。
- 審計溯源:區(qū)塊鏈或哈希鏈存證,確保審計日志不可抵賴。
- 密鑰管理:集成 KMIP 協(xié)議,提供全生命周期密鑰管理服務。
五、管理體系建設
技術手段需與管理制度相結合,包括:
- 組織保障:設立數(shù)據(jù)安全負責人及跨部門工作組。
- 制度流程:制定《工業(yè)數(shù)據(jù)分類分級指南》《數(shù)據(jù)安全事件應急預案》等。
- 人員培訓:定期開展數(shù)據(jù)安全意識與技能培訓,尤其針對運維和開發(fā)人員。
- 供應鏈管理:對第三方服務商進行安全評估,簽訂數(shù)據(jù)保護條款。
六、安全運營與持續(xù)改進
- 常態(tài)化運營:建立 7×24 小時安全運營中心(SOC),持續(xù)監(jiān)控、分析、響應。
- 紅藍對抗:定期開展攻防演練,檢驗防護有效性。
- 合規(guī)檢查:對照法規(guī)標準進行差距分析,持續(xù)整改。
- 技術演進:跟蹤零信任、AI 安全、隱私計算等新技術,迭代防護體系。
七、
工業(yè)互聯(lián)網(wǎng)數(shù)據(jù)服務是推動制造業(yè)高質量發(fā)展的關鍵引擎,而數(shù)據(jù)安全是其根基。通過建設覆蓋全生命周期的安全防護體系,并融合技術、管理、運營三位一體的長效機制,可有效保障工業(yè)數(shù)據(jù)的安全流轉與價值釋放,助力工業(yè)互聯(lián)網(wǎng)在安全可信的軌道上行穩(wěn)致遠。
如若轉載,請注明出處:http://www.gameeasy.cn/product/38.html
更新時間:2026-10-13 13:38:38